
ハイブリッドワークが定着した今、Teams Phoneは場所を選ばないビジネスインフラとして不可欠な存在になりました。
しかしその利便性の裏で、エンドユーザーによる自由な「通話転送」設定は、セキュリティリスクを含みます。
例えば、「許可なしでの個人スマートフォンへの転送」や「退職者の番号が外部に転送され続ける」といった事態は、企業の管理が及ばない場所への情報流出を招く重大なセキュリティリスクとなります。
一見、通話転送は制御できない標準機能のように思えますが、「通話ポリシー」によってコントロールが可能です。
本記事では、その設定方法と運用面のメリットを解説します。
設定手順:通話ポリシーによる制御
Teams管理センターのUIでも基本設定は可能ですが、「社内はOK、外線はNG」といった細かな制御や、特定の属性ユーザーへの一括適用にはPowerShellが威力を発揮します。
ここからは、まずは管理センターで設定値を確認した後で、実際の設定はPowerShelllで行います。
ポリシーの核となるパラメータ
今回の肝となるのは、以下の2つのパラメータです。
- AllowCallForwardingToUser:テナント内の他のユーザーへの着信呼び出しの転送または同時呼び出しを許可するか
- AllowCallForwardingToPhone:任意の電話番号への通話転送または同時呼び出しを許可するか
GUI上から通話ポリシーを見た場合は以下の2項目が該当します。
- 組織内のユーザーに対する通話転送と同時呼び出し
- 外部の電話番号に対する通話転送と同時呼び出し
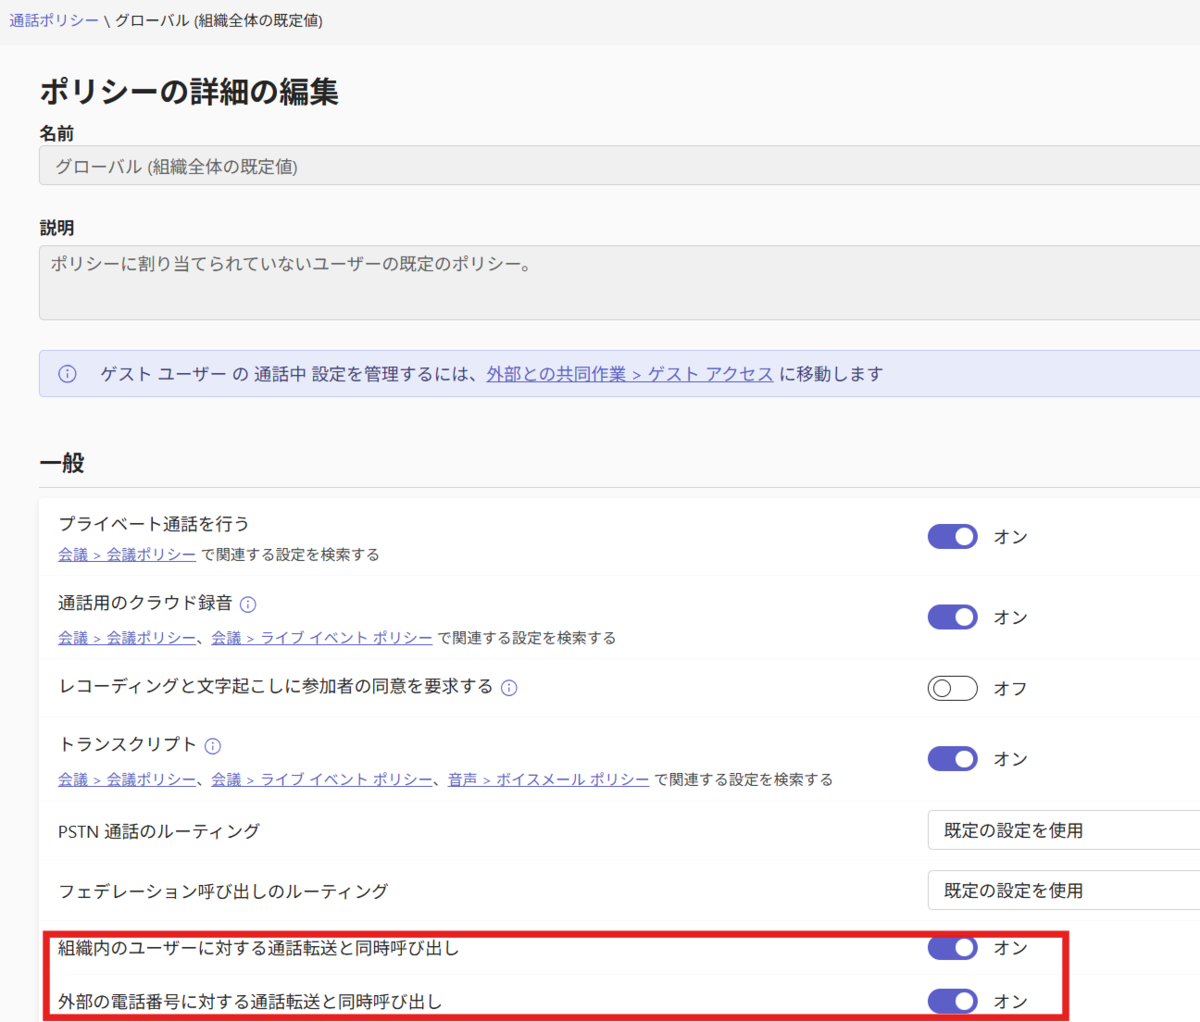
いずれも、既定値は「有効」となっています。
カスタムポリシーの作成
例えば、「一般社員向け:社内転送は認めるが、外線転送は禁止する」というポリシーを作成する場合、以下のコマンドを実行します。
- AllowCallForwardingToUser:テナント内の他のユーザーへの着信呼び出しの転送または同時呼び出しです。許可するためtrueを設定します。
- AllowCallForwardingToPhone:任意の電話番号への通話転送または同時呼び出しです。許可しないためfalseを設定します。
# PowerShellでTeamsに接続
Connect-MicrosoftTeams

# 新しい通話ポリシーの作成
# 外部(Phone)は禁止、社内(User)は許可
New-CsTeamsCallingPolicy -Identity "Restrict-External-Forwarding" `
    -AllowCallForwardingToUser $true `
    -AllowCallForwardingToPhone $false
特定のグループへのポリシー適用
作成したポリシーをユーザーに割り当てます。
こちらもPowerShellで行う手順でご紹介します。
Teams管理において、ユーザー一人ひとりに手動でポリシーを割り当てるのは現実的ではありませんので、セキュリティグループやMicrosoft 365 グループに一括適用させます。
例えば、「営業部門」や「特定のプロジェクトメンバー」をまとめたグループに対し、一括で転送制限をかけるには以下のコマンドを使用します。
★グループ名★部分を割り当てるグループ名に書き換えてコマンド実行してください。
# 各モジュールへ接続
Connect-MicrosoftTeams  # Teams管理用
Connect-MgGraph -Scopes "Group.Read.All"  # グループ情報取得用

# グループのObjectIdを取得
$groupId = (Get-MgGroup -Filter "DisplayName eq '★グループ名★'").Id

# グループに対して通話ポリシーを割り当て(優先順位を指定)
New-CsGroupPolicyAssignment -GroupId $groupId `
    -PolicyType TeamsCallingPolicy `
    -PolicyName "Restrict-External-Forwarding" `
    -Rank 1
実動作:ユーザー側にはどう見える?
このポリシーを適用すると、ユーザーのTeams設定画面には以下のような変化が起こります。
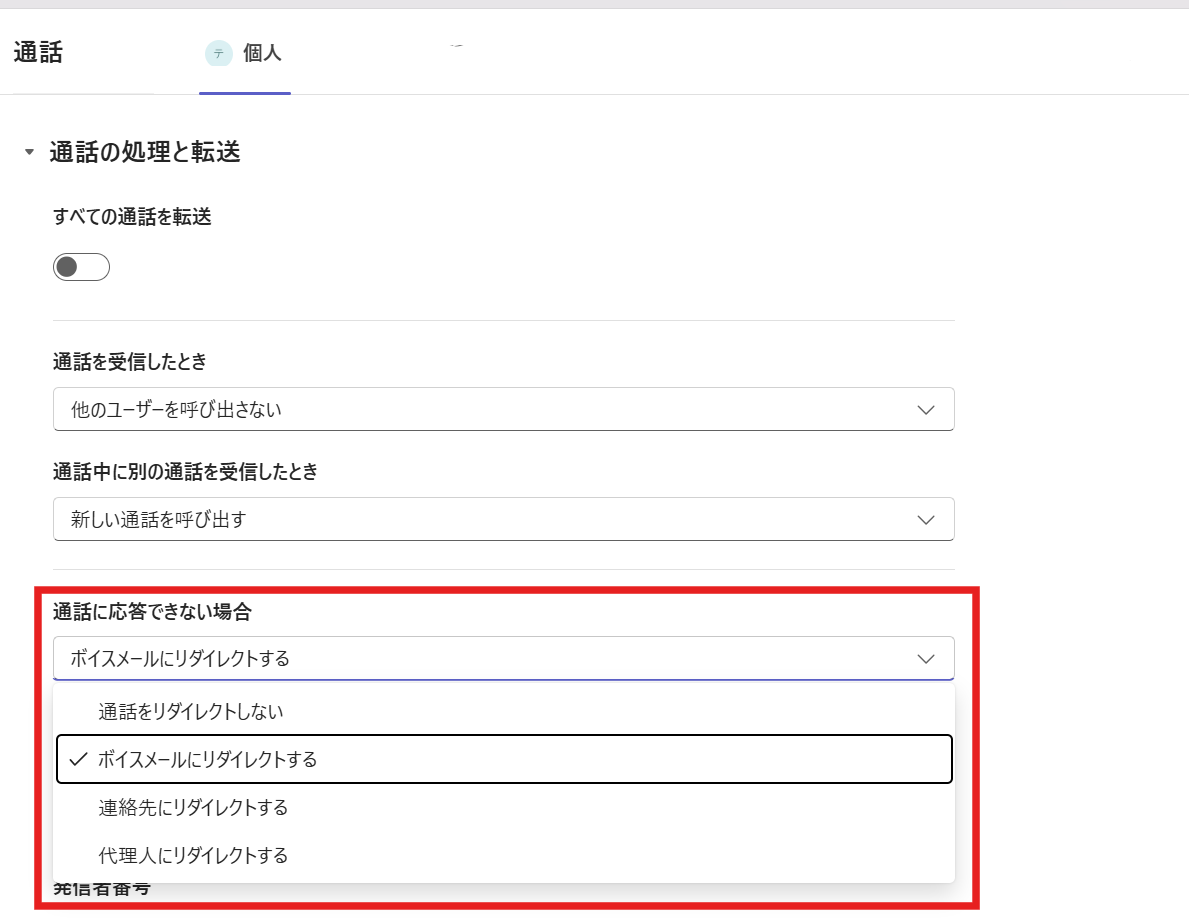
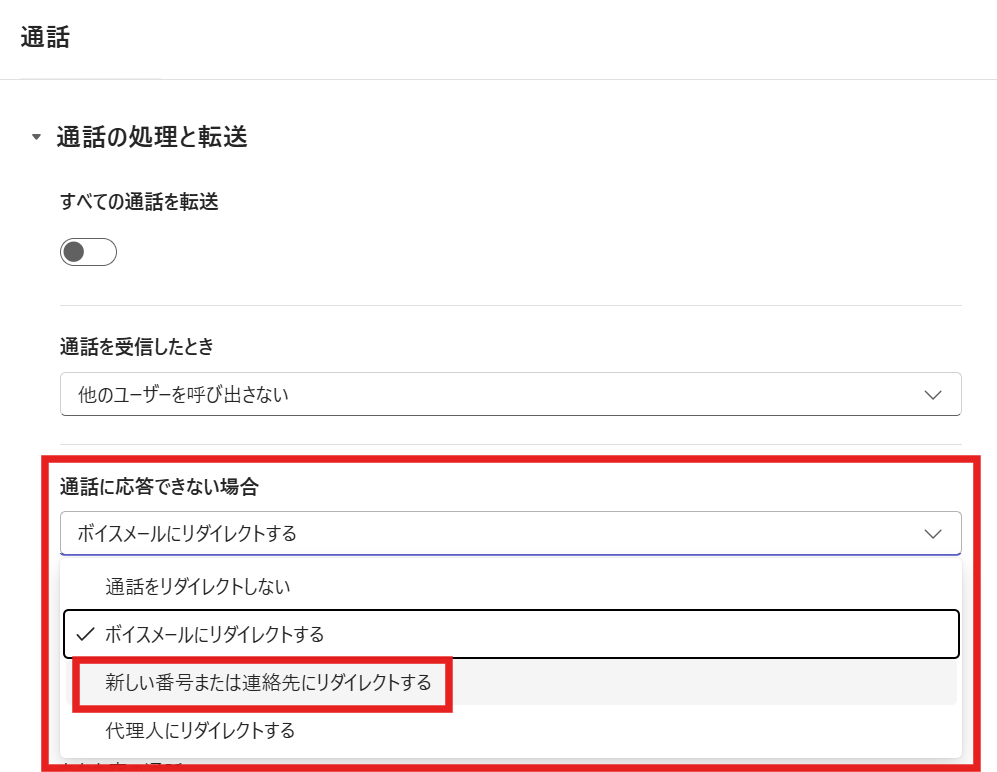
まず、「設定の制限」では、ユーザーが「通話」設定から転送先を編集しようとしても、外部の電話番号を入力する選択肢が表示されません。
外部転送を無効化した場合の選択肢です。
外部転送が許可されている場合は、「新しい番号にまたは連絡先にリダイレクトする」の選択肢が表示されます。
その他のポイントは次のとおりです。
- 社内転送は継続:同僚の名前を検索して転送先に指定することは可能なため、「席を外している間にチームメンバーに受けてもらう」といった業務フローは阻害されません。
- シャドーITの防止:管理者の知らないところで、会社の電話が個人の携帯電話(私用デバイス)に着信し続ける状態を物理的に遮断できます。
終わりに
転送制限は、一見するとユーザーの自由度を奪うだけの設定に思えるかもしれません。
しかし、適切なガバナンスを敷くことは、予期せぬ情報漏洩から従業員自身を保護することにも繋がります。
すべてを禁止するのではなく、社内転送の利便性は維持しつつ、外線リスクという穴だけを塞ぐことで、利便性とセキュリティのバランスが取れた現実的な運用の参考になれば幸いです。
Hiroko, Kimura(日本ビジネスシステムズ株式会社)
Microsoft 365製品の提案~運用が担当領域、特にTeams/Teams Phone多めです。趣味は音楽とテレビと映画。趣味にしたいのは筋トレ(エンジニアには筋肉が必要)。
担当記事一覧